Solo en el último año, las filtraciones de datos corporativos han afectado a un auténtico «quién es quién» de las grandes empresas. Algunas de las empresas más importantes del sector de las tecnologías de la información, los servicios financieros y la sanidad han sufrido ciberataques. Si ampliamos la perspectiva, el 82 % de las filtraciones de datos en las empresas están relacionadas de alguna forma con el factor humano, y el robo de credenciales es una de las principales causas de las filtraciones por ingeniería social.
Un estudio patrocinado por Yubico y realizado por el Ponemon Institute ha concluido que tanto los particulares como las empresas siguen sin estar a la altura, a pesar de la creciente preocupación por la privacidad y la protección en Internet. El 50 % de los encuestados del ámbito de las tecnologías de la información y el 39 % de los usuarios particulares reutilizan las mismas contraseñas en sus cuentas del trabajo, y el 59 % afirmó que su organización se basa en la memoria humana para gestionar las contraseñas.
¿Seguridad de las contraseñas?
Los problemas que plantean las contraseñas son evidentes. No son seguras, son fáciles de robar, su uso resulta molesto, son ineficaces y su mantenimiento resulta costoso. Ninguna de estas observaciones debería sorprendernos. Pero el hecho de que las contraseñas sigan siendo una parte tan fundamental de nuestras vidas después de seis décadas nos obliga a recordar que existen formas mejores de proteger nuestro acceso a fuentes de información importantes.
Echemos un vistazo rápido a estos retos. En primer lugar, las contraseñas no protegen a las personas. Las encuestas revelan que las contraseñas comprometidas provocaron el 81 % de todas las filtraciones. Una persona media reutiliza las contraseñas hasta 14 veces, lo que permite a los piratas informáticos acceder a gran parte de su perfil digital si consiguen descifrar la contraseña una sola vez.
Las contraseñas pueden resultar molestas. Si el departamento de seguridad informática de tu empresa sigue utilizando contraseñas, es probable que haya endurecido los requisitos de complejidad, lo que te obliga a recordar códigos complicados solo para poder trabajar. Las aplicaciones también exigen contraseñas cada vez más largas y complejas. A esto se suma el problema del volumen: un consumidor medio tiene que recordar hasta 200 contraseñas. No es de extrañar que las encuestas revelen que los consumidores valoran tanto una experiencia sin complicaciones a la hora de autenticarse.
Por último, las contraseñas pueden resultar costosas e ineficaces. El uso generalizado de contraseñas en entornos empresariales reduce la productividad de los trabajadores. Además, obliga al departamento de seguridad a gestionar la emisión de contraseñas y a gastar una media de 70 dólares por usuario en restablecimientos.
¿Cuál es la solución? La autenticación sin contraseña.
El concepto lleva ya un tiempo entre nosotros. La autenticación sin contraseña es un proceso de autenticación que permite verificar la identidad del usuario sin necesidad de introducir una contraseña. Hay diferentes formas de lograrlo: algunas implican la autenticación multifactorial, mientras que otras se basan únicamente en un único factor. La autenticación sin contraseña basa los requisitos de autenticación en factores que el usuario posee de forma exclusiva (un generador de contraseñas de un solo uso, un dispositivo móvil registrado o un token de hardware), de los que es titular (una firma biométrica, como la huella dactilar, el reconocimiento facial o la tecnología de escaneo de la retina) o que conoce (la primera celebridad por la que se enamoró o su sabor de helado favorito).
La biometría está adquiriendo un papel cada vez más importante en la autenticación sin contraseña. El uso de la biometría es habitual en aplicaciones de consumo, como el Face ID de Apple y la autenticación mediante huella dactilar en la mayoría de los dispositivos móviles. La biometría suele vincular al usuario con el propio dispositivo, mientras que otros métodos de autenticación protegen el acceso a los recursos web a los que accede el dispositivo.
La autenticación sin contraseña resuelve la mayoría de los problemas que plantean las contraseñas. Ofrece:
Mayor seguridad.
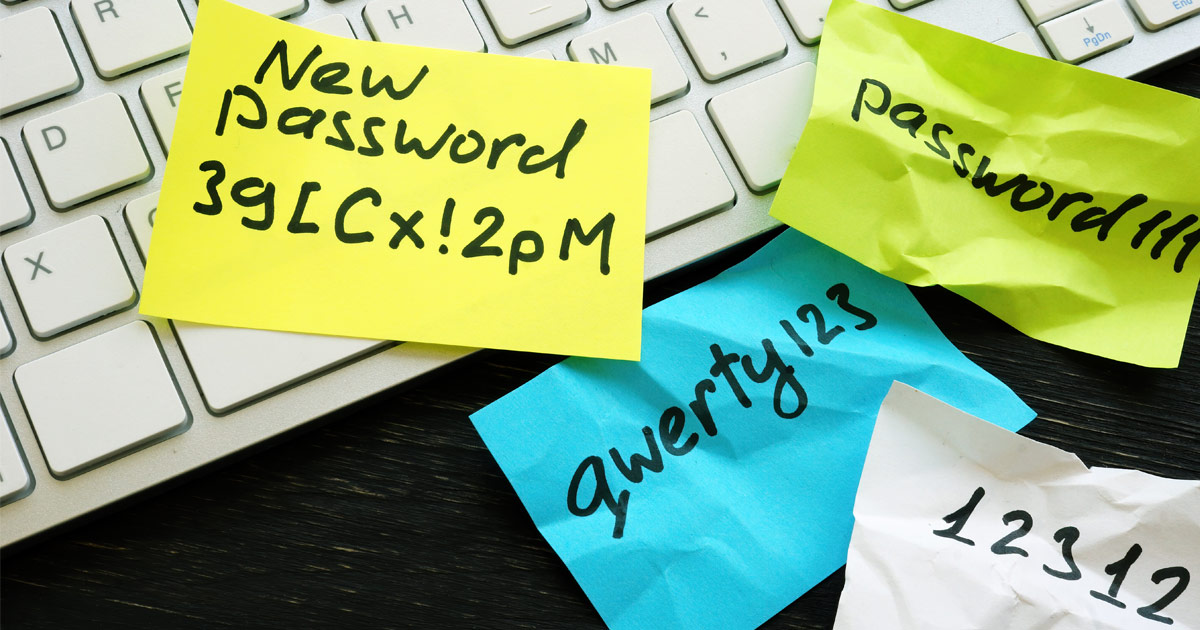
Mientras que las contraseñas son vulnerables a los intentos de phishing, la biometría y los tokens de hardware no lo son. Además, la autenticación sin contraseña elimina el problema de las contraseñas duplicadas y las prácticas descuidadas de gestión de contraseñas, como anotar los códigos en notas adhesivas. La autenticación sin contraseña también ofrece una mayor protección frente a otros ataques a las credenciales de acceso, como los ataques de «hombre en el medio» y el registro de pulsaciones de teclado.
Una mejor experiencia de usuario.
Prescindir de las contraseñas alivia el estrés de los usuarios, ya que elimina la necesidad de recordar secuencias complejas de letras, números y caracteres especiales. Unos procesos de autenticación más sencillos mejoran la experiencia laboral de las personas en la oficina. Y lo que es aún más importante, elimina la posibilidad de que una mala experiencia de inicio de sesión lleve a un cliente a abandonar una compra.
Menores costes.
La autenticación sin contraseña resulta más económica a largo plazo. Las contraseñas obligan a las organizaciones a mantener sistemas de gestión de contraseñas para que los usuarios puedan actualizarlas periódicamente y restablecerlas de vez en cuando. Pasar a métodos de autenticación como la biometría, el inicio de sesión único (SSO) o la identidad federada, entre otros, aligera la carga de los servicios de asistencia técnica y permite a las organizaciones reducir los programas de formación destinados a enseñar a los empleados cómo evitar las estafas de phishing.
Las contraseñas no van a desaparecer de la noche a la mañana.
Están muy arraigadas en muchos procesos de trabajo de las empresas, y es posible que algunos usuarios prefieran quedarse con lo que ya conocen antes que cambiar a una nueva forma de inicio de sesión. Sin embargo, la tendencia hacia el inicio de sesión sin contraseña está ganando adeptos. Según una encuesta reciente, el 92 % de los usuarios finales cree que su organización acabará con las contraseñas en algún momento en el futuro.
La próxima vez que leas una noticia sobre contraseñas robadas o usuarios agobiados, recuerda: hay una forma mejor de hacerlo.