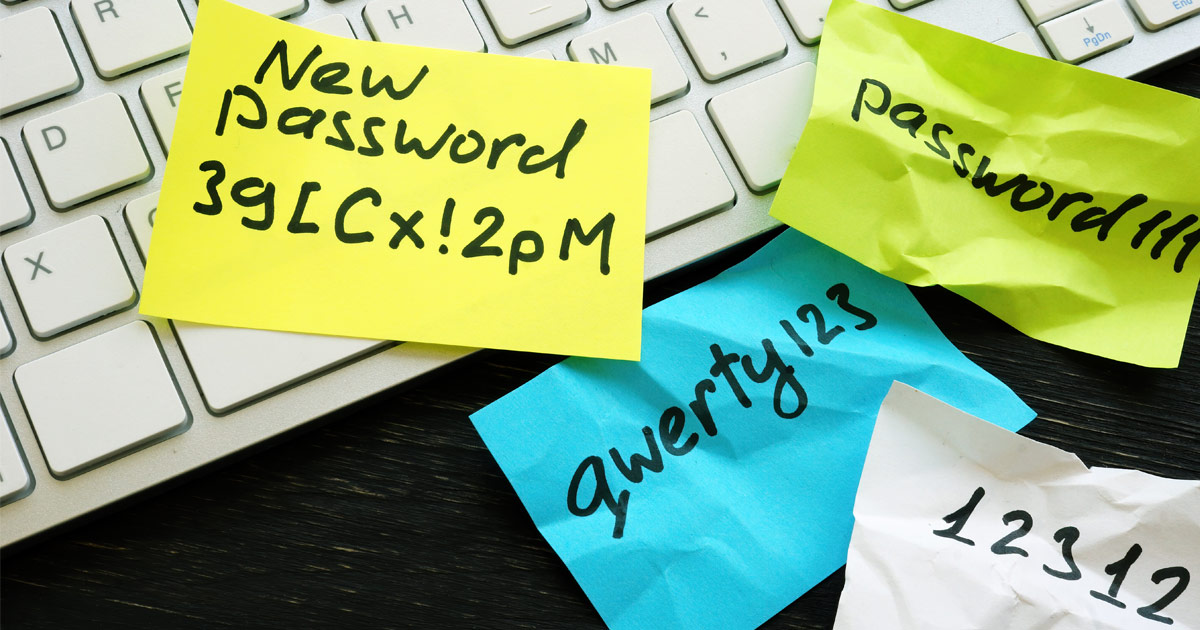
Somente no último ano, as violações de dados corporativos afetaram um “quem é quem” das principais empresas. Alguns dos maiores nomes das áreas de TI, serviços financeiros e saúde sofreram ataques cibernéticos. Analisando o panorama de forma mais ampla, 82% das violações de dados nas empresas envolvem, de alguma forma, o fator humano, sendo que o roubo de credenciais representa uma das principais formas pelas quais ocorrem as violações por engenharia social.
Um estudo patrocinado pela Yubico e conduzido pelo Ponemon Institute concluiu que pessoas físicas e jurídicas ainda apresentam deficiências, apesar da crescente preocupação com a privacidade e a proteção online. 50% dos profissionais de TI entrevistados e 39% dos usuários individuais reutilizam senhas em contas do ambiente de trabalho, e 59% afirmaram que sua organização depende da memória humana para gerenciar senhas.
Segurança de senhas?
Os desafios que as senhas representam são evidentes. Elas são inseguras, fáceis de roubar, incômodas de usar, ineficientes e onerosas de manter. Nenhuma dessas percepções deveria ser uma surpresa. Mas o fato de as senhas ainda serem uma parte tão essencial de nossas vidas após seis décadas nos obriga a lembrar que existem maneiras melhores de proteger nosso acesso a fontes importantes de informação.
Vamos dar uma olhada rápida nesses desafios. Em primeiro lugar, as senhas não protegem as pessoas. Pesquisas mostram que senhas comprometidas foram responsáveis por 81% de todas as violações. Em média, uma pessoa reutiliza senhas até 14 vezes, o que dá aos hackers acesso a grande parte de seu portfólio digital caso consigam decifrar a senha uma única vez.
Senhas podem ser um incômodo. Se o departamento de segurança de TI da sua empresa ainda depende de senhas, provavelmente aumentou os requisitos de complexidade, obrigando você a memorizar códigos complicados apenas para realizar seu trabalho. Os aplicativos também estão exigindo senhas mais longas e complexas. Além disso, há o problema da quantidade: um consumidor comum precisa memorizar até 200 senhas. Não é de se admirar que pesquisas mostrem que os consumidores valorizam tanto uma experiência sem atritos quando se trata de autenticação.
Por fim, as senhas podem ser onerosas e ineficientes. O uso generalizado de senhas em ambientes corporativos reduz a produtividade dos funcionários. Além disso, o uso de senhas obriga o departamento de segurança a gerenciar a emissão de senhas e a gastar, em média, US$ 70 por usuário com redefinições.
Qual é a solução? A autenticação sem senha.
O conceito já existe há algum tempo. A autenticação sem senha é um processo de autenticação que permite verificar a identidade do usuário sem a necessidade de digitar uma senha. Existem diferentes maneiras de fazer isso – algumas envolvem autenticação multifatorial, outras dependem apenas de um único fator. A autenticação sem senha baseia os requisitos de autenticação em fatores que o usuário possui de forma exclusiva (um gerador de senhas de uso único, um dispositivo móvel registrado ou um token de hardware), que lhe pertencem (uma assinatura biométrica, como impressão digital, reconhecimento facial ou tecnologia de varredura da retina) ou que ele sabe (a primeira celebridade por quem o usuário se apaixonou ou o sabor favorito de sorvete).
A biometria vem desempenhando um papel cada vez mais importante na autenticação sem senha. O uso da biometria é comum em aplicativos voltados para o consumidor, como o Face ID da Apple e as autenticações por impressão digital na maioria dos dispositivos móveis. Na maioria das vezes, a biometria vincula o usuário ao próprio dispositivo, enquanto outros métodos de autenticação protegem o acesso a recursos baseados na web acessados por meio do dispositivo.
A autenticação sem senha resolve a maioria dos problemas causados pelas senhas. Ela oferece:
Mais segurança.
Embora as senhas sejam vulneráveis a tentativas de phishing, a biometria e os tokens de hardware não o são. Além disso, a autenticação sem senha elimina o problema de senhas duplicadas e práticas negligentes de gerenciamento de senhas, como anotar códigos em post-its. A autenticação sem senha também oferece melhor proteção contra outros ataques de acesso às credenciais, como ataques “man-in-the-middle” e keylogging.
Uma experiência de usuário melhor.
A adoção de um sistema sem senha alivia o estresse dos usuários, eliminando a necessidade de lembrar sequências complexas de letras, números e caracteres especiais. Processos de autenticação mais simples melhoram a experiência de trabalho das pessoas no escritório. Mais importante ainda, isso elimina a possibilidade de que uma experiência ruim de login leve um cliente a desistir de uma compra.
Custos mais baixos.
A autenticação sem senha é mais econômica a longo prazo. As senhas exigem que as organizações mantenham sistemas de gerenciamento de senhas para que os usuários possam atualizá-las periodicamente e, ocasionalmente, redefini-las. A adoção de métodos de autenticação como biometria, logon único (SSO) ou identidade federada, entre outros, alivia a carga sobre as centrais de suporte e permite que as organizações reduzam os programas de treinamento destinados a ensinar os funcionários a evitar golpes de phishing.
As senhas não vão desaparecer amanhã.
Elas estão profundamente enraizadas em muitos fluxos de trabalho corporativos, e alguns usuários podem até preferir lidar com o mal que conhecem a mudar para uma nova forma de login. Mas a tendência de não usar senhas está ganhando aceitação. De acordo com uma pesquisa recente, 92% dos usuários finais acreditam que suas organizações vão abandonar as senhas em algum momento no futuro.
Da próxima vez que você vir uma notícia sobre senhas roubadas ou usuários exaustos, lembre-se: existe uma maneira melhor.