Por Mario César Santos
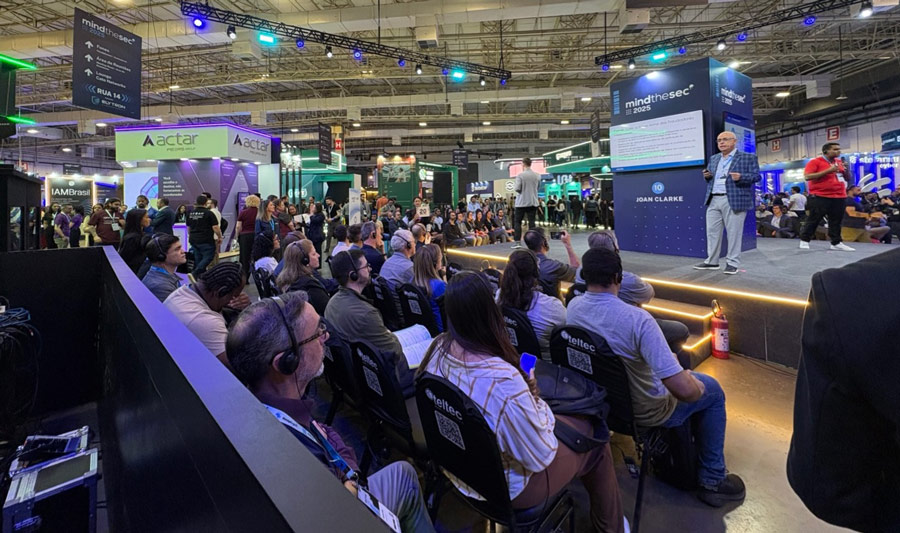
En Mind the Sec 2025, el vicepresidente de Aware para Latinoamérica, Mario César Santos, habló sobre un tema que está transformando rápidamente el panorama de la seguridad de la identidad: el auge de la IA generativa y los grandes modelos de lenguaje como facilitadores del fraude.
Para quienes no estén familiarizados con el tema, un modelo de lenguaje a gran escala (LLM) es un sistema de inteligencia artificial entrenado con enormes cantidades de datos de texto para comprender y generar un lenguaje similar al humano. Herramientas como ChatGPT o Bard son ejemplos de ello. Los LLM pueden redactar textos convincentes, responder preguntas, traducir idiomas o incluso imitar estilos de comunicación. Se trata de capacidades que los estafadores pueden aprovechar para crear a gran escala mensajes de phishing realistas, guiones o identidades falsas.
Durante años, las organizaciones han luchado contra los estafadores que recurrían a correos electrónicos de phishing rudimentarios, documentos falsificados y credenciales robadas. Esas tácticas no han desaparecido, pero se están viendo complementadas (y, en muchos casos, eclipsadas) por herramientas basadas en la inteligencia artificial que permiten que el fraude se lleve a cabo a escala industrial.
El auge del fraude impulsado por la inteligencia artificial
La IA generativa ha reducido las barreras de acceso al fraude y ha potenciado enormemente su ejecución. Los estafadores crean ahora identidades sintéticas combinando fragmentos de datos personales reales con imágenes, vídeos y documentos generados por IA que son cada vez más difíciles de distinguir de los auténticos. Los «deepfakes» y las manipulaciones de vídeo pueden eludir los controles básicos de autenticidad y engañar incluso a revisores humanos con experiencia. Al mismo tiempo, se están utilizando grandes modelos de lenguaje para elaborar guiones de ingeniería social muy convincentes en varios idiomas, lo que hace que los ataques sean más personalizados y eficaces que nunca.
El impacto no se limita al phishing ni a la suplantación de identidad. La IA también permite emular aplicaciones legítimas, sobre todo aplicaciones bancarias y de verificación de identidad, o introducir código malicioso en las ya existentes. Además, los modelos de lenguaje grande (LLM) pueden ayudar a los estafadores a detectar vulnerabilidades en los sistemas y a escribir código malicioso sin necesidad de tener un dominio completo de los lenguajes de programación.
Los atacantes pueden ahora organizar campañas a gran escala con agentes automatizados, generando un sinfín de variaciones de contenido fraudulento para evitar ser detectados.
A diferencia de los intentos de fraude manuales y oportunistas del pasado, estos nuevos métodos son realistas, adaptables e implacables.
Por qué las defensas actuales no dan la talla
La incómoda realidad es que muchas organizaciones aún no se han adaptado a este cambio radical en las tácticas de fraude. Las defensas tradicionales se diseñaron para una época diferente y resultan ineficaces frente a las identidades sintéticas, los «deepfakes» o el fraude a gran escala impulsado por la inteligencia artificial. Las empresas que sigan confiando en sistemas de identidad obsoletos o en la revisión manual de las transacciones de alto riesgo corren el riesgo de convertirse en una presa fácil en este nuevo entorno.
Sectores como los servicios financieros y la administración electrónica siguen siendo objetivos prioritarios, donde hay mucho en juego y las posibles ganancias resultan muy atractivas. Las telecomunicaciones, el comercio electrónico y la sanidad también se encuentran cada vez más en el punto de mira, junto con las redes corporativas, donde los sistemas deficientes de gestión de identidades y accesos ofrecen a los atacantes un punto de entrada fácil. Sin embargo, en todos los sectores, la mayoría de las organizaciones siguen sin estar lo suficientemente preparadas. Ya no basta con confiar en contraseñas, comprobaciones de documentos y revisiones manuales. Muchas empresas siguen dependiendo de normas de verificación de identidad obsoletas o de métodos rudimentarios de « liveness detection » que los adversarios, equipados con inteligencia artificial, pueden eludir con relativa facilidad.
Cambios en las prioridades en materia de seguridad de la identidad
Para hacer frente a esta nueva realidad, las organizaciones están empezando a reorientar sus prioridades. La verificación de la identidad ya no puede basarse únicamente en documentos y contraseñas. Las soluciones basadas en la biometría, sobre todo aquellas que incorporan múltiples capas de defensa, están cobrando un papel fundamental. Las herramientas avanzadas de detección de fraudes, capaces de identificar anomalías invisibles para los revisores humanos, son ahora esenciales, al igual que la supervisión continua que evalúa el riesgo a lo largo de todo el recorrido del usuario. Al mismo tiempo, las empresas deben encontrar un equilibrio entre la eficacia, la equidad y el cumplimiento normativo, garantizando que sus sistemas no introduzcan sesgos demográficos ni hagan un uso indebido de los datos personales sensibles.
Las autoridades reguladoras están muy atentas y exigen transparencia, equidad y responsabilidad. Normas como las evaluaciones biométricas del Departamento de Seguridad Nacional de EE. UU. y el programa FATE del NIST proporcionan puntos de referencia en materia de precisión y equidad. Por su parte, las normativas de protección de datos, como el RGPD, la LGPD de Brasil y las leyes estatales estadounidenses en constante evolución, exigen a las organizaciones que demuestren que protegen los datos biométricos y personales de forma responsable. La carga que supone el cumplimiento normativo es cada vez mayor, pero también lo es el riesgo de daño a la reputación para las empresas que no cumplan con las expectativas en materia de equidad y transparencia.
¿Qué nos depara el futuro en materia de fraude?
Las perspectivas para los próximos años apuntan a que el fraude no hará más que volverse más sofisticado. Los «deepfakes» hiperrealistas, los modelos de «fraude como servicio» y las identidades sintéticas multimodales difuminarán la línea entre lo real y lo artificial.
En Aware, creemos que la respuesta está en la biometría reforzada con defensas en varias capas. Nuestro trabajo se centra en impulsar la « liveness detection » mediante métodos pasivos y dinámicos, creando «supermodelos» de fusión que integran múltiples modalidades y proporcionando inteligencia contra el fraude en tiempo real que evoluciona tan rápido como lo hacen los adversarios. Y lo que es igual de importante, nuestra plataforma está diseñada para ofrecer transparencia, flexibilidad y validación independiente, con el fin de garantizar la confianza en cada implementación.
Puntos clave para los líderes
La conclusión clave es clara: el fraude basado en la IA generativa no es simplemente un reto adicional, sino un cambio radical. Para garantizar su seguridad, las organizaciones deben:
- Reconoce este cambio radical: el fraude facilitado por la IA general no es algo habitual.
- Invertir en la biometría como pilar fundamental de la seguridad de la identidad.
- Adopta un sistema de defensa por capas que combine la verificación de actividad, la supervisión continua y la biometría multimodal.
- Aprovecha los parámetros de referencia y la validación externa para garantizar la equidad, el cumplimiento normativo y la confianza.
- Apuesta por la agilidad, porque la capacidad de adaptación es tan importante como la fuerza.
Mario concluyó su intervención con un recordatorio que merece la pena repetir: la tecnología en sí misma es neutral. Son las personas las que deciden cómo se utiliza. Los estafadores están utilizando la inteligencia artificial para aprovecharse de las debilidades humanas. Nuestra labor consiste en utilizar técnicas avanzadas de aprendizaje automático y biometría para reforzar las defensas, proteger la confianza y dar a las empresas la seguridad necesaria para crecer en esta nueva era. La lucha ha cambiado, pero con las herramientas y la mentalidad adecuadas, es una lucha que podemos ganar.